Alerta de segurança
Phishing: Campanha de Google Calendar burla MFA e sequestra sessões corporativas
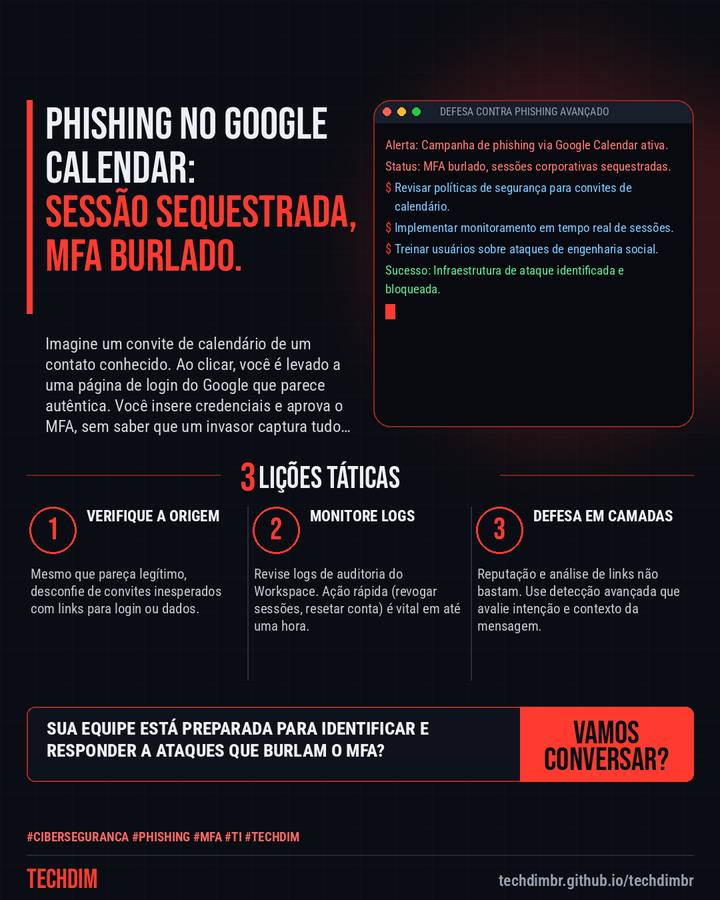
Imagine um convite de calendário de um contato conhecido. Ao clicar, você é levado a uma página de login do Google que parece autêntica. Você insere credenciais e aprova o MFA, sem saber que um invasor captura tudo em tempo real. Sua sessão é comprometida.
O que aconteceu
- Uma campanha de phishing sofisticada, ativa desde meados de 2026, sequestra sessões ativas de Google de usuários corporativos, contornando a Autenticação Multifator (MFA).
- Os ataques chegam via convites do Google Calendar, com links para domínios legítimos do Google. Um proxy reverso captura credenciais e códigos MFA em tempo real.
- Com sessões ativas, o invasor obtém acesso a e-mails, Google Drive e pode conceder acesso OAuth em nome da vítima, ampliando o raio de impacto.
A TECHDIM fortalece a cibersegurança da sua PME com defesas robustas e governança de dados, mitigando riscos de ataques como este.
Por que importa
Ataques de phishing evoluem e exigem que as empresas revisem suas estratégias de defesa e resposta a incidentes.
Como se proteger
- Verifique a origem. Mesmo que pareça legítimo, desconfie de convites inesperados com links para login ou dados.
- Monitore logs. Revise logs de auditoria do Workspace. Ação rápida (revogar sessões, resetar conta) é vital em até uma hora.
- Defesa em camadas. Reputação e análise de links não bastam. Use detecção avançada que avalie intenção e contexto da mensagem.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.