Dica prática
Phishing: Como identificar e se defender de ataques que vão além do e-mail mal escrito
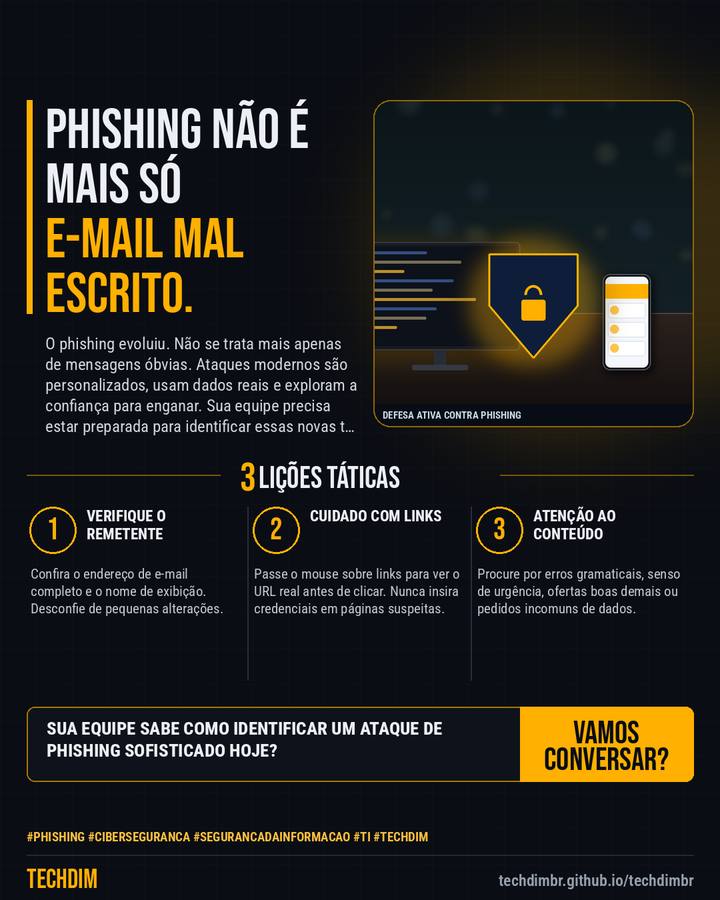
O phishing evoluiu. Não se trata mais apenas de mensagens óbvias. Ataques modernos são personalizados, usam dados reais e exploram a confiança para enganar. Sua equipe precisa estar preparada para identificar essas novas táticas.
Resumo da dica
- Ataques de phishing evoluíram e agora utilizam técnicas sofisticadas, como engenharia social e falsificação de identidade, para enganar usuários.
- Criminosos exploram múltiplos canais – SMS, mensagens em aplicativos, chamadas e até mesmo plataformas de colaboração – para induzir o clique em links maliciosos.
- É crucial que as PMEs invistam em treinamento contínuo para suas equipes, ensinando a reconhecer os sinais de um ataque e a verificar a autenticidade das comunicações.
A TECHDIM oferece soluções de cibersegurança defensiva e treinamentos para proteger sua equipe contra as ameaças de phishing mais recentes.
Por que vale a pena
Ameaças de phishing são uma das principais portas de entrada para ataques cibernéticos em empresas, exigindo vigilância constante.
Passo a passo
- Verifique o Remetente. Confira o endereço de e-mail completo e o nome de exibição. Desconfie de pequenas alterações.
- Cuidado com Links. Passe o mouse sobre links para ver o URL real antes de clicar. Nunca insira credenciais em páginas suspeitas.
- Atenção ao Conteúdo. Procure por erros gramaticais, senso de urgência, ofertas boas demais ou pedidos incomuns de dados.
Mais do Radar de hoje
- Notícia de tecnologia Entire: Plataforma Git com IA e servidores locais no Brasil impulsiona devs
- Alerta de segurança Vulnerabilidade Ivanti: Falhas em cadeia concedem acesso root não autenticado
- Serviço TECHDIM Infraestrutura e redes: garanta estabilidade e segurança para sua PME
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.