Alerta de segurança
Vulnerabilidade Ivanti: Falhas em cadeia concedem acesso root não autenticado
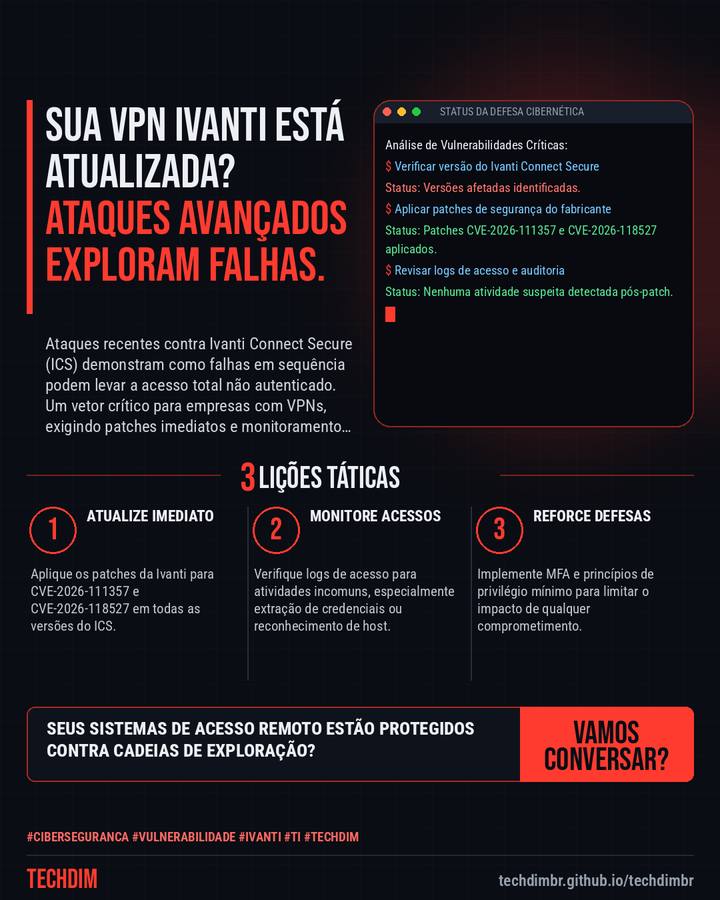
Ataques recentes contra Ivanti Connect Secure (ICS) demonstram como falhas em sequência podem levar a acesso total não autenticado. Um vetor crítico para empresas com VPNs, exigindo patches imediatos e monitoramento constante.
O que aconteceu
- A CISA adicionou falhas críticas no Ivanti Connect Secure (ICS) ao seu catálogo KEV após exploração ativa em campo, revelando uma cadeia de ataque.
- A cadeia de ataque combina bypass de autenticação, execução remota de código (RCE) e escalonamento de privilégios para acesso root não autenticado.
- O ator de ameaça UTA0576 focou na extração de credenciais, metadados AD, senhas de administrador e chaves BitLocker. Patches já foram liberados.
A TECHDIM oferece soluções de cibersegurança defensiva e governança de dados para proteger sua infraestrutura contra ameaças avançadas.
Por que importa
A exploração ativa de vulnerabilidades críticas exige atenção imediata para proteger sistemas de acesso remoto.
Como se proteger
- Atualize Imediato. Aplique os patches da Ivanti para CVE-2026-111357 e CVE-2026-118527 em todas as versões do ICS.
- Monitore Acessos. Verifique logs de acesso para atividades incomuns, especialmente extração de credenciais ou reconhecimento de host.
- Reforce Defesas. Implemente MFA e princípios de privilégio mínimo para limitar o impacto de qualquer comprometimento.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.