Alerta de segurança
CWPdoor: Servidores Linux sendo backdoored via CWP web server trojanizado
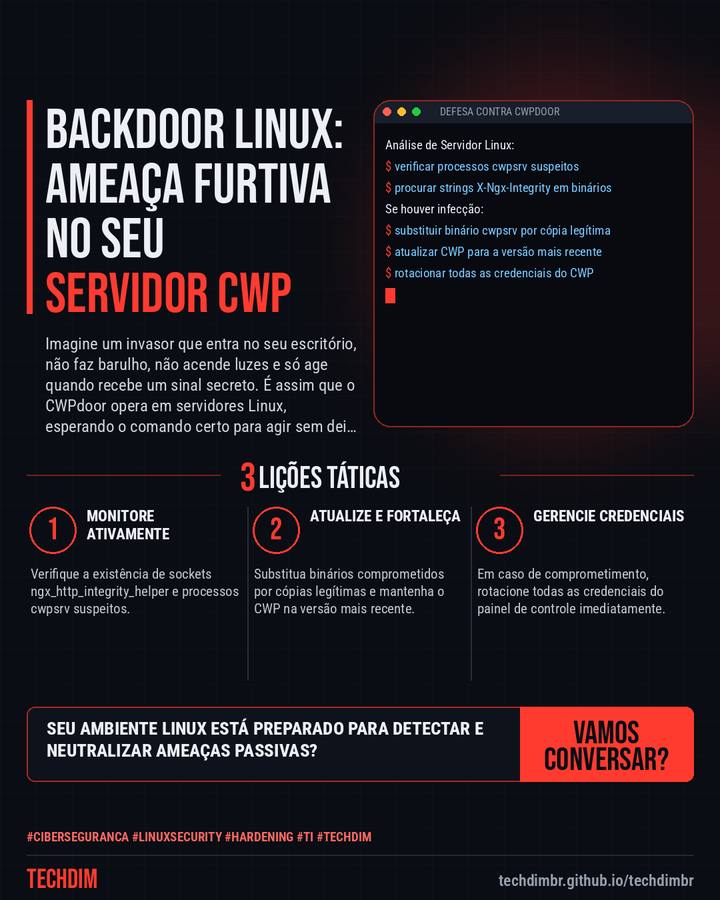
Imagine um invasor que entra no seu escritório, não faz barulho, não acende luzes e só age quando recebe um sinal secreto. É assim que o CWPdoor opera em servidores Linux, esperando o comando certo para agir sem deixar rastros visíveis nos logs padrão.
O que aconteceu
- Uma nova ameaça, o malware CWPdoor, está sendo distribuída através de uma versão trojanizada do cwpsrv, o servidor web do Control Web Panel (CWP).
- O CWPdoor atua como um backdoor passivo e "excepcionalmente furtivo", ativado por requisições HTTP específicas e projetado para suprimir logs.
- Pesquisadores da XLab identificaram mais de 340.000 instâncias de CWP expostas na web, com o malware substituindo binários legítimos do cwpsrv para versões 1.15.10 e 1.24.0.
A TECHDIM oferece soluções de cibersegurança defensiva e hardening de infraestrutura para proteger seus servidores Linux contra ameaças furtivas.
Por que importa
É crucial alertar sobre novas táticas de ataque que visam servidores Linux, amplamente utilizados em PMEs brasileiras.
Como se proteger
- Monitore Ativamente. Verifique a existência de sockets ngx_http_integrity_helper e processos cwpsrv suspeitos.
- Atualize e Fortaleça. Substitua binários comprometidos por cópias legítimas e mantenha o CWP na versão mais recente.
- Gerencie Credenciais. Em caso de comprometimento, rotacione todas as credenciais do painel de controle imediatamente.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.