Alerta de segurança
Ivanti Connect Secure: CISA alerta sobre exploração ativa de falhas críticas
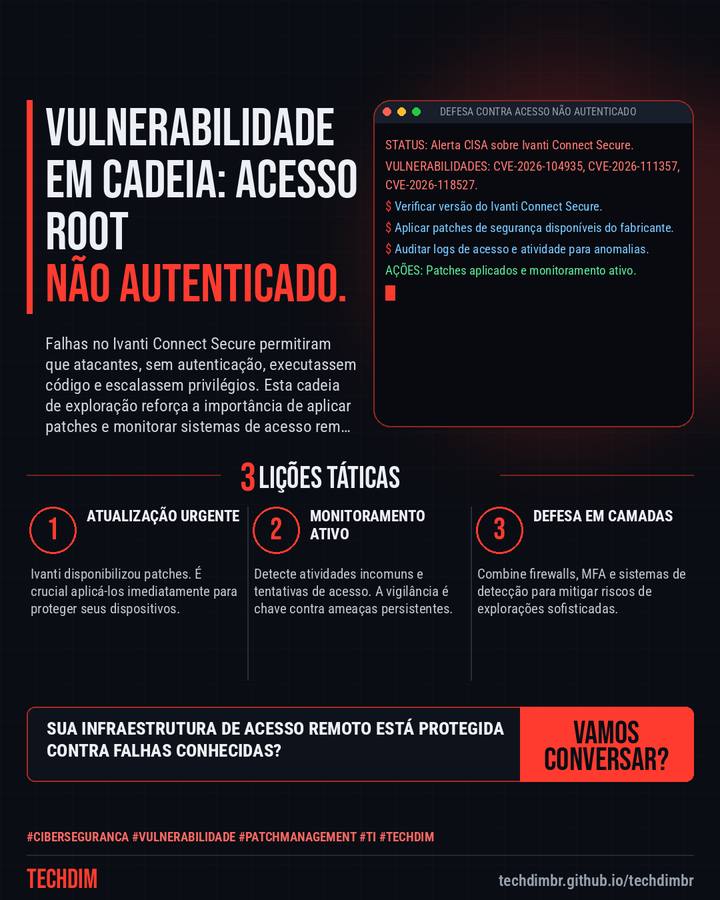
Falhas no Ivanti Connect Secure permitiram que atacantes, sem autenticação, executassem código e escalassem privilégios. Esta cadeia de exploração reforça a importância de aplicar patches e monitorar sistemas de acesso remoto.
O que aconteceu
- A CISA (Agência de Cibersegurança e Infraestrutura dos EUA) adicionou falhas do Ivanti Connect Secure (ICS) ao catálogo KEV, devido à exploração ativa.
- Atacantes encadearam três vulnerabilidades (bypass de autenticação, RCE, escalonamento de privilégios) para obter acesso root não autenticado.
- O grupo UTA0576 usou as falhas para extrair credenciais, metadados do Active Directory e buscar senhas de administradores.
A TECHDIM oferece soluções de cibersegurança defensiva e governança de dados para proteger sua PME contra ameaças como estas.
Por que importa
Este alerta da CISA reforça a necessidade de vigilância constante e aplicação de patches de segurança.
Como se proteger
- Atualização Urgente. Ivanti disponibilizou patches. É crucial aplicá-los imediatamente para proteger seus dispositivos.
- Monitoramento Ativo. Detecte atividades incomuns e tentativas de acesso. A vigilância é chave contra ameaças persistentes.
- Defesa em Camadas. Combine firewalls, MFA e sistemas de detecção para mitigar riscos de explorações sofisticadas.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.