Alerta de segurança
Ransomware C3RB3R: Synology alerta sobre ataques a dispositivos NAS desatualizados
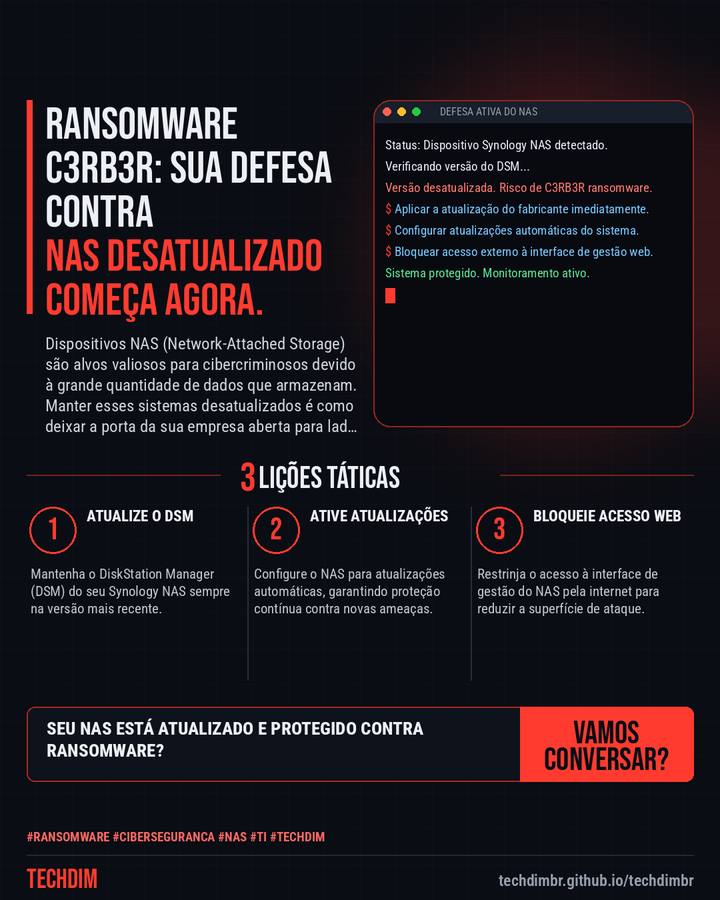
Dispositivos NAS (Network-Attached Storage) são alvos valiosos para cibercriminosos devido à grande quantidade de dados que armazenam. Manter esses sistemas desatualizados é como deixar a porta da sua empresa aberta para ladrões. A ação é preventiva.
O que aconteceu
- A Synology alertou clientes para atualizarem seus dispositivos NAS imediatamente devido a um aumento nos ataques de ransomware C3RB3R, que exploram falhas já corrigidas.
- Os ataques visam criptografar dados e exigir resgate. Vítimas relataram arquivos com extensão .L0CK3D e uma nota pedindo o 'C3rb3r Decryptor' via dark web.
- As falhas exploradas incluem execução de código arbitrário e manipulação de arquivos. É crucial atualizar o DSM e bloquear o acesso à interface de gestão via internet.
A TECHDIM oferece soluções de cibersegurança defensiva e governança de dados para proteger sua infraestrutura contra ameaças como ransomware.
Por que importa
Ataques de ransomware a dispositivos NAS são uma ameaça constante que exige vigilância e ação imediata.
Como se proteger
- Atualize o DSM. Mantenha o DiskStation Manager (DSM) do seu Synology NAS sempre na versão mais recente.
- Ative atualizações. Configure o NAS para atualizações automáticas, garantindo proteção contínua contra novas ameaças.
- Bloqueie acesso web. Restrinja o acesso à interface de gestão do NAS pela internet para reduzir a superfície de ataque.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.