Alerta de segurança
OpenSSH: Falha 'SSHOLE' permite acesso root e é explorada ativamente
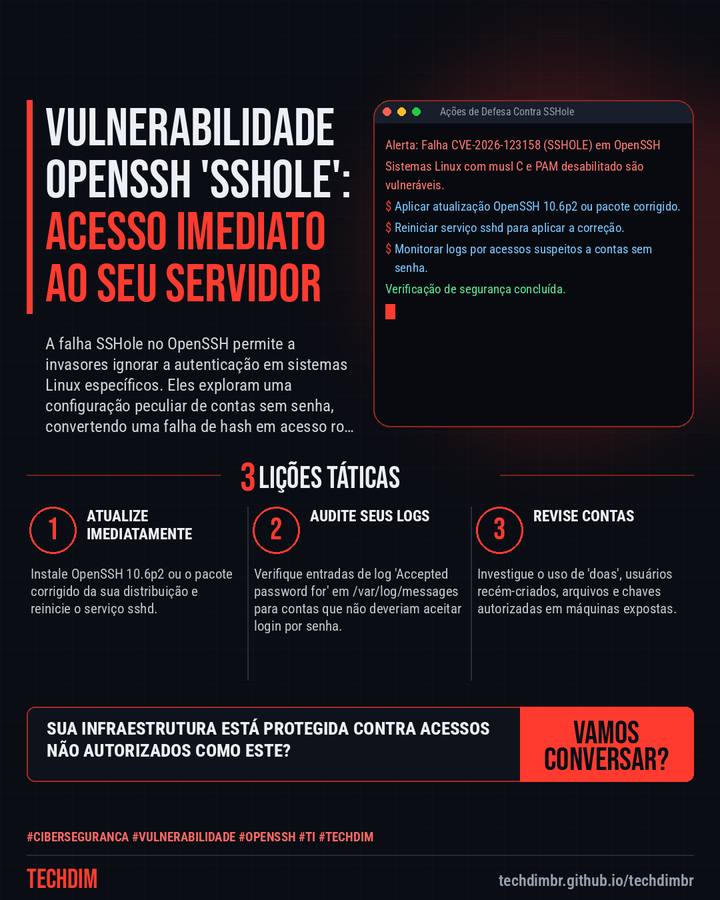
A falha SSHole no OpenSSH permite a invasores ignorar a autenticação em sistemas Linux específicos. Eles exploram uma configuração peculiar de contas sem senha, convertendo uma falha de hash em acesso root. A ameaça é real e já está sendo ativamente explorada.
O que aconteceu
- A falha CVE-2026-123158 (SSHOLE) no OpenSSH permite login sem senha em contas com asterisco (*) no hash. Afeta Linux com musl C library e PAM desabilitado, como Alpine Linux.
- Atacantes utilizam senhas de 257 a 1024 bytes para forçar falha no hash, gerando um asterisco que corresponde a contas sem senha, concedendo acesso root.
- Explorações ativas foram vistas 9h após a divulgação, com acesso root em honeypots. Urgente: aplique OpenSSH 10.6p2 ou pacotes corrigidos da distribuição.
A TECHDIM oferece cibersegurança defensiva e hardening de servidores para proteger sua infraestrutura contra vulnerabilidades críticas como o SSHole.
Por que importa
A exploração rápida desta vulnerabilidade exige atenção imediata para evitar comprometimento de sistemas.
Como se proteger
- Atualize Imediatamente. Instale OpenSSH 10.6p2 ou o pacote corrigido da sua distribuição e reinicie o serviço sshd.
- Audite Seus Logs. Verifique entradas de log 'Accepted password for' em /var/log/messages para contas que não deveriam aceitar login por senha.
- Revise Contas. Investigue o uso de 'doas', usuários recém-criados, arquivos e chaves autorizadas em máquinas expostas.
Fontes consultadas
Mais do Radar de hoje
- Notícia de tecnologia Vulnerabilidade no Paint: Falha grave permite ataques remotos no Windows 11
- Dica prática Downtime: O Custo Oculto da Parada de Sistema na Sua PME
- Serviço TECHDIM Diagnóstico de Infraestrutura: identifique gargalos antes da falha
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.