Notícia de tecnologia
Vulnerabilidade no Paint: Falha grave permite ataques remotos no Windows 11
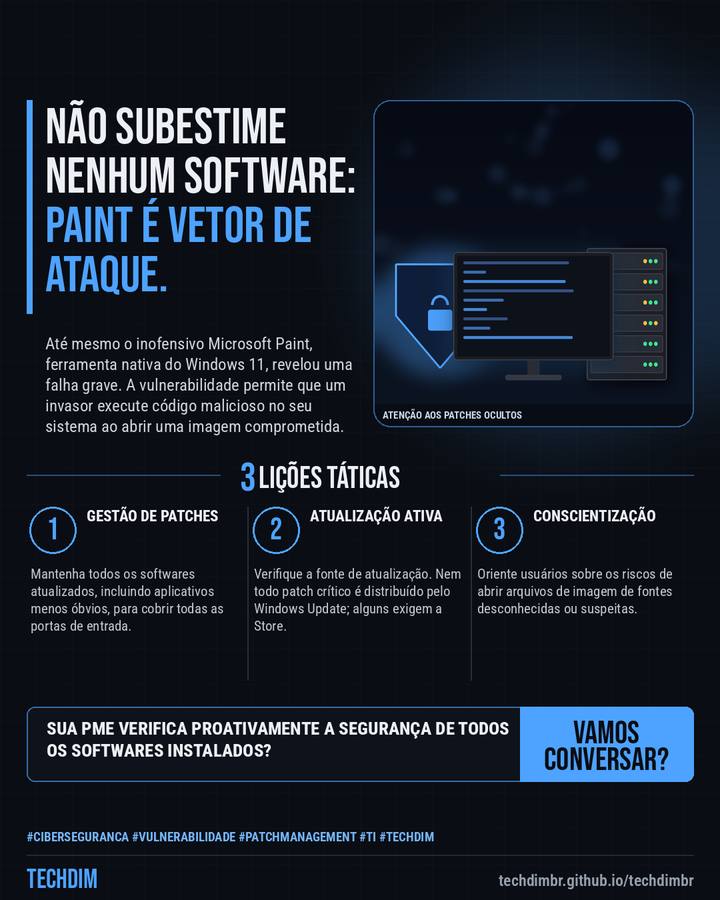
Até mesmo o inofensivo Microsoft Paint, ferramenta nativa do Windows 11, revelou uma falha grave. A vulnerabilidade permite que um invasor execute código malicioso no seu sistema ao abrir uma imagem comprometida.
Em resumo
- A vulnerabilidade CVE-2026-83844 no Microsoft Paint do Windows 11 permite a execução remota de código malicioso, com pontuação de gravidade 8,1 (CVSS 3.1).
- Classificada como "Out-of-bounds Read", a falha ocorre ao abrir imagens maliciosas, induzindo o software a acessar memória fora dos limites predefinidos.
- A correção está na versão 11.2609.401.0, mas exige atualização manual via Microsoft Store, não sendo distribuída pelo Windows Update.
A gestão de patches e a vigilância sobre todos os softwares são cruciais para a cibersegurança da sua PME.
Por que importa
Mesmo ferramentas simples podem ser vetores de ataque se não forem devidamente atualizadas e monitoradas.
O que fazer na prática
- Gestão de Patches. Mantenha todos os softwares atualizados, incluindo aplicativos menos óbvios, para cobrir todas as portas de entrada.
- Atualização Ativa. Verifique a fonte de atualização. Nem todo patch crítico é distribuído pelo Windows Update; alguns exigem a Store.
- Conscientização. Oriente usuários sobre os riscos de abrir arquivos de imagem de fontes desconhecidas ou suspeitas.
Fontes consultadas
Mais do Radar de hoje
- Alerta de segurança OpenSSH: Falha 'SSHOLE' permite acesso root e é explorada ativamente
- Dica prática Downtime: O Custo Oculto da Parada de Sistema na Sua PME
- Serviço TECHDIM Diagnóstico de Infraestrutura: identifique gargalos antes da falha
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.